
 PikachuMega
Le CG-NAT est un obstacle dans de nombreuses enquêtes étant donné qu'il permet à un nombre important de personnes de partager la même IP
Le FAI garde des logs d'attribution pour chaque IP dynamique
IP | Plage de ports [x-x] | timestamp début | timestamp fin | IMEI / numéro client
Pour rappel il y a deux types de ports, les ports statiques (80, 443 etc.), et les ports temporaires, spécifiques à chaque session
Par exemple, si vous allez sur https://lafibre.info/index.php vous verrez votre port temporaire en bas de page
Vous utilisez IPv4 avec le port TCP 54418
Port qui change à chaque rafraichissement de la page, si vous voulez approfondir https://en.wikipedia.org/wiki/Ephemeral_port
Si vous allez voir un FAI (réquisition sur la PNIJ), et vous donnez l'IP d'un réseau mobile (dynamique) ou fixe, dynamique aussi, mais que vous ne connaissez pas le port temporaire utilisé pour la requête en question, le FAI ne pourra pas (voir tableau ci-dessus) dire à qui appartient cette plage de ports (situé dans la plage de ports), et il se retrouvera avec des centaines voir milliers de clients potentiels partageant la même IP, mettant presque toujours un terme à l'enquête
Europol le dit lui-même
https://www.europol.europ[...]ase-accountability-online
https://lafibre.info/ipv6/fin-cg-nat/
+
https://lafibre.info/tcpi[...]gnat-et-cybercriminalite/


Vous pouvez voir que le CG-Nat représente un gros frein à leurs enquêtes (gauche de l'image)
Quasiment autant (en proportion) que les VPN, Tor etc.
La raison pour laquelle le CG-Nat est utilisé est en raison de la pénurie d'IPv4
Exceptions :
- Si vous faites une connerie une fois à une certaine heure avec une certaine IP, puis que vous recommencez une deuxième fois avec une autre IP, et puis une troisième, à ce moment-là ils feront une réquisition au FAI en demandant qui avait ces IP à ces heures-là, puis procéderont par élimination, s'il en reste un, on saura que c'est très probablement cette personne
- Si le serveur log le port temporaire en plus de l'IP (ça n'arrive quasiment jamais)
- Le site est sous IPv6 (rare sauf des sites derrière des CDN comme Cloudflare), possibilité de forcer une connexion en IPv6
Le FAI garde des logs d'attribution pour chaque IP dynamique
IP | Plage de ports [x-x] | timestamp début | timestamp fin | IMEI / numéro client
Pour rappel il y a deux types de ports, les ports statiques (80, 443 etc.), et les ports temporaires, spécifiques à chaque session
Par exemple, si vous allez sur https://lafibre.info/index.php
Vous utilisez IPv4 avec le port TCP 54418
Port qui change à chaque rafraichissement de la page, si vous voulez approfondir https://en.wikipedia.org/wiki/Ephemeral_port
Si vous allez voir un FAI (réquisition sur la PNIJ), et vous donnez l'IP d'un réseau mobile (dynamique) ou fixe, dynamique aussi, mais que vous ne connaissez pas le port temporaire utilisé pour la requête en question, le FAI ne pourra pas (voir tableau ci-dessus) dire à qui appartient cette plage de ports (situé dans la plage de ports), et il se retrouvera avec des centaines voir milliers de clients potentiels partageant la même IP, mettant presque toujours un terme à l'enquête
Europol le dit lui-même
https://www.europol.europ[...]ase-accountability-online
https://lafibre.info/ipv6/fin-cg-nat/
+
https://lafibre.info/tcpi[...]gnat-et-cybercriminalite/
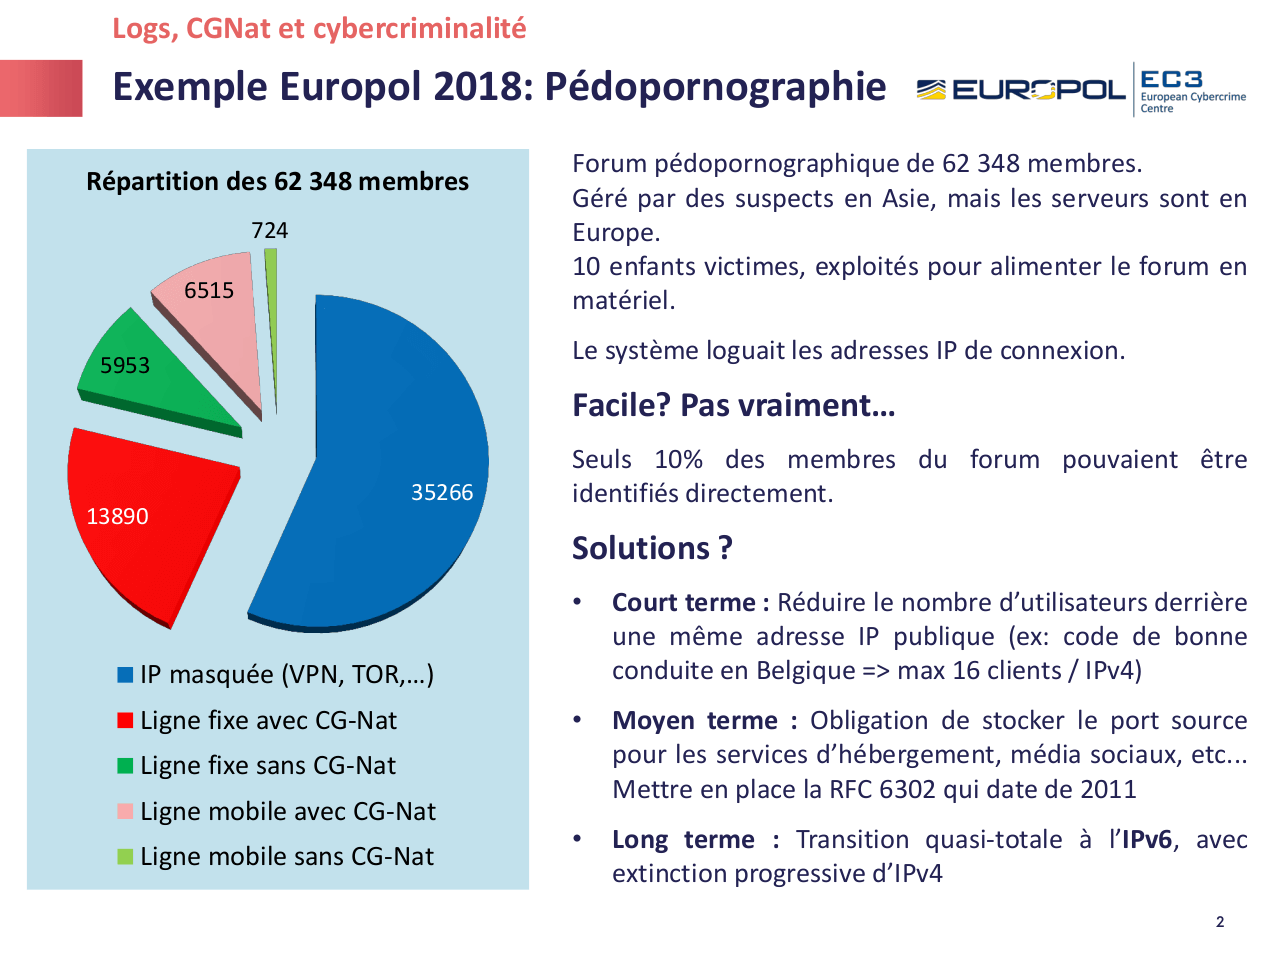
Vous pouvez voir que le CG-Nat représente un gros frein à leurs enquêtes (gauche de l'image)
Quasiment autant (en proportion) que les VPN, Tor etc.
La raison pour laquelle le CG-Nat est utilisé est en raison de la pénurie d'IPv4
Exceptions :
- Si vous faites une connerie une fois à une certaine heure avec une certaine IP, puis que vous recommencez une deuxième fois avec une autre IP, et puis une troisième, à ce moment-là ils feront une réquisition au FAI en demandant qui avait ces IP à ces heures-là, puis procéderont par élimination, s'il en reste un, on saura que c'est très probablement cette personne
- Si le serveur log le port temporaire en plus de l'IP (ça n'arrive quasiment jamais)
- Le site est sous IPv6 (rare sauf des sites derrière des CDN comme Cloudflare), possibilité de forcer une connexion en IPv6

 j'ai plus son nom c'est le gars corp fit avec des lunette
